Domain gummimensch.de kaufen?
Wir ziehen mit dem Projekt
gummimensch.de um.
Sind Sie am Kauf der Domain
gummimensch.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gummimensch.de kaufen?
Sind Lineale aus Kunststoff biegsam und flexibel?
Ja, Lineale aus Kunststoff sind in der Regel biegsam und flexibel. Sie können leicht gebogen werden, ohne zu brechen, und kehren in der Regel in ihre ursprüngliche Form zurück. Dies macht sie vielseitig einsetzbar und ermöglicht präzises Messen und Zeichnen. **
Was ist der Unterschied zwischen "apt-get" und "apt"?
"apt-get" und "apt" sind beide Befehle, die in Debian-basierten Linux-Distributionen verwendet werden, um Pakete zu verwalten. "apt-get" ist der ältere Befehl und bietet eine breitere Palette von Optionen und Funktionen. "apt" ist eine neuere Version, die eine einfachere und benutzerfreundlichere Syntax bietet, aber nicht alle Funktionen von "apt-get" unterstützt. **

Ähnliche Suchbegriffe für Advanced Persistent Threat APT
Top-Angebote
Produkte zum Begriff Advanced Persistent Threat APT:
-
Games Workshop Persistent Spells: Nighthaunt (Kunststoff)Shyish's katastrophale Erdbeben hat die Sterblichen Reiche unter der Macht des Äthers versenkt. Die Beschwörungen zeigen eine beispiellose Kraft, die von einem erschreckenden Gewissen belebt wird, und jeder sei gewarnt – die so erweckten anhaltenden Zauber können sich ebenso schnell gegen ihren Zauberer wenden, wie sie die gegnerischen Reihen verwüsten können. Ob es darum geht, unkörperliche gierige Münder zu entfesseln, um deine Feinde zu verschlingen, oder prismatische Barrikaden zu errichten, um deine Flanken zu schützen – der Kampf zur Zeit des Arcanum Optimar hat nichts mit dem zu tun, was du erlebt hast. Dieses Plastikset enthält die Komponenten, die benötigt werden, um 3 anhaltende Zauber zu montieren, die Nighthaunt-Zauberer im Warhammer Age of Sigmar verwenden. In Verbindung mit den Regeln von Malign Sorcery sind dies potenziell sehr mächtige Werkzeuge in deinem magischen Arsenal. Sie beinhalten: - Ein Shyish Reaper: die ultimative Manifestation des Todes aller Dinge, es ist eine gigantische Figur, die die Luft durchfegt, um Seelen zu entführen, die schreiend in die Unterwelten geschickt werden. - Ein Vault of Souls: diese Truhe siphoniert Seelen, von denen fünf in Form von Schädeln dargestellt sind, die aus ihr hervorgehen – ihr Schwung wird schliesslich die Truhe in einer Explosion zerbersten, die alles in der Nähe beeinflusst. - Ein Mortalis Terminexus: diese tödliche Sanduhr, die auf einer Säule aus ätherischer Energie thront, kann den Verlauf der Zeit beeinflussen. Sie kann die Vitalität der Jugend verleihen oder im Gegenteil, in einem Augenblick altern. Dieses Set enthält 16 Gusskomponenten aus goldenem Kunststoff, plus 2 50mm Citadel runde Sockel und eine 100mm Citadel ovale Basis. Die Details dieser anhaltenden Zauber sind im Battletome: Nighthaunt zu finden.43,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Games Workshop Persistent Spells: Sylvaneth (Kunststoff)Entfesseln Sie die grüne vitale Magie der Sylvaneths mit diesen anhaltenden Zaubern. Nur für Sylvaneth-Zauberer zugänglich, haben diese mächtigen Beschwörungszauber das Potenzial, das Blatt in den herausforderndsten Kämpfen mit verschiedenen Effekten zu wenden. In dieser Box finden Sie die folgenden drei beständigen Zauber: - Der Gladewyrm: eine beschworene Bestie, die Ihre Gegner zerschmettert und Sylvaneth-Einheiten heilt. - Der La Spiteswarm Hive: eine Kolonie magischer Insekten, die die nahegelegenen rachsüchtigen Skullroot-Einheiten verstärkt. - Solid: ein finsterer, gewissenhafter Baum, der entweder Ihre Feinde abschlachten oder sie vertreiben kann. Dieses Set enthält 15 Kunststoffkomponenten, plus eine 50 mm runde Basis und eine 105 mm ovale Basis.48,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
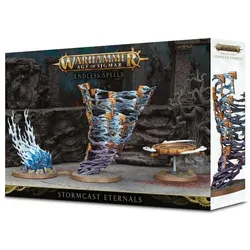
Games Workshop Persistent Spells: Stormcast Eternals (Kunststoff)Shyishs katastrophaler Erdbeben hat die Sterblichen Reiche unter der Macht des Äthers versenkt. Die Beschwörungen zeigen eine beispiellose Kraft, die von einem erschreckenden Gewissen belebt wird, und jeder sei gewarnt – die so erweckten anhaltenden Zauber können sich ebenso schnell gegen ihren Zauberer wenden, wie sie die gegnerischen Reihen verwüsten können. Ob es darum geht, unkörperliche gierige Münder zu entfesseln, um deine Feinde zu verschlingen, oder prismatische Barrikaden zu errichten, um deine Flanken zu schützen, der Kampf zur Zeit des Arcanum Optimar hat nichts mit dem zu tun, was du bisher erlebt hast. Dieses Plastikset enthält die Komponenten, die benötigt werden, um drei anhaltende Zauber zusammenzubauen, die die Stormcast Eternals im Warhammer Age of Sigmar nutzen können. In Verbindung mit den Regeln von Malign Sorcery sind dies potenziell sehr mächtige Werkzeuge in deinem magischen Arsenal. - Ein Celestian Vortex: Dieser Wirbelwind der Magie von Azyr lässt Hämmer im Bild von Ghal Maraz, dem Grossen Zerschmetterer, wirbeln. Jeder, der sich im Pfad des Wurmlochs befindet, wird zerbrochen und in den Staub geworfen. - Ein Dais Arcanum: Diese kreisförmige Plattform, die mit den Symbolen der acht Winde der Magie graviert ist und um die drei Kometen mit zwei Schwänzen rotieren, kann ihren Benutzer auf den Winden von Azyr erheben und ihre Beherrschung der ätherischen Künste stärken. - Ein Everblaze Comet: Ein Sternschnuppe, die aus dem Firmament genommen wurde, um in die feindlichen Linien zu stürzen. Sie nimmt die Form eines Meteoriten mit einem skulptierten Sockel an, der ihren verheerenden Aufprall evoziert. Dieses Set enthält 12 gegossene Komponenten aus goldfarbenem Kunststoff, plus zwei 65 mm Citadel runde Sockel und eine 50 mm Citadel runde Basis. Die Details dieser anhaltenden Zauber sind im Battletome: Stormcast Eternals zu finden.43,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der Unterschied zwischen "apt update" und "apt-get update"?
"apt update" und "apt-get update" sind zwei Befehle, die in einem Debian-basierten Betriebssystem wie Ubuntu verwendet werden, um die Paketlisten zu aktualisieren. Der Hauptunterschied besteht darin, dass "apt update" eine neuere Version des Paketverwaltungssystems "apt" verwendet, während "apt-get update" die ältere Version "apt-get" verwendet. "apt" bietet einige zusätzliche Funktionen und Verbesserungen gegenüber "apt-get", wie zum Beispiel eine Fortschrittsanzeige während des Aktualisierungsvorgangs. **
-
Wie kann ich Kali Linux Live Persistent verwenden?
Um Kali Linux Live Persistent zu verwenden, musst du zuerst einen bootfähigen USB-Stick mit Kali Linux erstellen. Dann musst du den USB-Stick in deinen Computer einstecken und von ihm booten. Während des Bootvorgangs wählst du die Option "Live USB Persistence" aus, um die persistenten Einstellungen zu aktivieren. Dadurch werden alle Änderungen, die du während der Verwendung von Kali Linux vornimmst, auf dem USB-Stick gespeichert und bei jedem Start beibehalten. **
-
Ist RPM oder APT besser?
Es gibt keine eindeutige Antwort darauf, ob RPM oder APT besser ist, da beide ihre Vor- und Nachteile haben. RPM (Red Hat Package Manager) wird hauptsächlich in Red Hat-basierten Distributionen wie Fedora und CentOS verwendet, während APT (Advanced Package Tool) in Debian-basierten Distributionen wie Ubuntu und Debian verwendet wird. Die Wahl zwischen den beiden hängt von den individuellen Bedürfnissen und Vorlieben des Benutzers ab. **
-
Warum funktioniert "apt-get update" nicht?
Es gibt verschiedene mögliche Gründe, warum "apt-get update" nicht funktioniert. Es könnte sein, dass die Netzwerkverbindung nicht funktioniert oder dass die Paketquellen nicht korrekt konfiguriert sind. Es könnte auch sein, dass es ein Problem mit den Berechtigungen gibt oder dass der Server, von dem die Pakete heruntergeladen werden sollen, nicht erreichbar ist. Um das Problem genauer zu diagnostizieren, sollten Sie die genaue Fehlermeldung überprüfen und möglicherweise weitere Schritte zur Fehlerbehebung durchführen. **

Was geht bei "apt-get" schief?
Es gibt verschiedene Gründe, warum "apt-get" fehlschlagen könnte. Ein häufiger Grund ist, dass die Paketquelle nicht richtig konfiguriert ist oder nicht erreichbar ist. Es könnte auch sein, dass das System nicht über ausreichende Berechtigungen verfügt, um die gewünschten Pakete zu installieren. Ein weiterer möglicher Grund ist, dass es Konflikte zwischen verschiedenen Paketen gibt, die zu einer fehlerhaften Installation führen. **
Was ist der Fehler bei apt?
Es gibt verschiedene mögliche Fehler bei apt, da es sich um ein umfangreiches Paketverwaltungssystem handelt. Ein häufiger Fehler ist beispielsweise eine fehlerhafte oder nicht erreichbare Paketquelle. Ein anderer möglicher Fehler ist eine Konflikt zwischen verschiedenen Paketen, die installiert werden sollen. Es ist wichtig, die genaue Fehlermeldung zu überprüfen, um den spezifischen Fehler zu identifizieren und eine Lösung zu finden. **
Top-Angebote
Produkte zum Begriff Advanced Persistent Threat APT:
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hornetsecurity Advanced Threat Protection Add-onHornetsecurity Advanced Threat Protection Add-on – Maximale Sicherheit für Ihre E-Mail-Kommunikation Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection (365 TP) erforderlich. In der Edition 365 TP Compliance & Awareness ist das Add-on bereits enthalten. Weitere Erweiterungen für Ihre Microsoft-365-Sicherheit finden Sie in unserer Übersicht aller Hornetsecurity-Produkte . Es reicht nicht aus, mit Cyber-Bedrohungen Schritt zu halten — Sie müssen ihnen immer einen Schritt voraus sein. Cyberkriminelle arbeiten unermüdlich daran, neue Bedrohungen zu entwickeln, was es traditionellen Sicherheitslösungen schwer macht, mit den neuen Angriffsmethoden Schritt zu halten und die Benutzer zu schützen. Mit Hornetsecuritys Advanced Threat Protection müssen Sie sich keine Sorgen über diese Bedrohungen machen. Der Service nutzt KI, um den Cyberkriminellen einen Schritt voraus zu bleiben und bietet Schutz vor Ransomware, CEO-Betrug, Spear-Phishing, gemischten Angriffen und mehr. Mit dem Aufkommen von KI-Tools können Cyberkriminelle leicht überzeugende Phishing-E-Mails erstellen oder sogar traditionelle Schutzmaßnahmen umgehen, indem sie KI verwenden, um schadhafter Code zu schreiben. Hornetsecuritys Advanced Threat Protection stellt sicher, dass Sie vor den neuesten Angriffen geschützt sind und Ihre E-Mail-Kommunikation sicher bleibt. Unsere Sicherheitslösung verwendet fortschrittliche Algorithmen und maschinelles Lernen, um potenziell gefährliche Inhalte in E-Mails zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Mit Funktionen wie der sicheren Link-Ersetzung, dem Sandkasten-Engine für Anhänge und der Erkennung von schädlichen QR-Codes bietet Hornetsecurity umfassenden Schutz für Ihre E-Mail-Kommunikation. Mit Hornetsecurity Advanced Threat Protection sind Sie immer einen Schritt voraus und können sich darauf verlassen, dass Ihr Unternehmen gegen die neuesten Cyberbedrohungen geschützt ist. Bleiben Sie immer einen Schritt voraus bei Cyber-Bedrohungen Schutz vor Ransomware Schützen Sie Ihre Daten vor Ransomware-Angriffen mit der fortschrittlichen Bedrohungserkennung von Hornetsecurity. Erkennung von Business E-Mail Kompromittierungen Schützen Sie Ihre E-Mail-Kommunikation mit intelligenter Erkennung von Phishing- und Spear-Phishing-Angriffen. Antwort auf Bedrohungen in E-Mails Erhalten Sie sofortige Benachrichtigungen und handeln Sie schnell, um auf Bedrohungen in eingehenden E-Mails zu reagieren. Hauptfunktionen Cyberkriminalität entwickelt sich ständig weiter Cyberkriminelle arbeiten unermüdlich daran, neue Bedrohungen zu entwickeln, was es herkömmlicher Sicherheitssoftware schwer macht, mit den sich ständig verändernden Angriffsmethoden Schritt zu halten. Ransomware, CEO-Betrug, Spear-Phishing und kombinierte Angriffe sind nur einige der Gefahren, die im Cyberspace lauern. Mit der Verfügbarkeit weit verbreiteter KI-Tools können Cyberkriminelle mühelos täuschend echte Phishing-E-Mails erstellen und sogar Sicherheitsvorkehrungen umgehen. Auch nutzen sie KI-Text-Tools, um schadhafter Code zu generieren. Schützen Sie sich vor den neuesten Bedrohungen mit Advanced Threat Protection Mit Hornetsecurity's Advanced Threat Protection müssen Sie sich keine Sorgen mehr um diese Bedrohungen machen. Die Nutzung von KI-Technologien schützt Sie vor Zero-Day-Angriffen und den anspruchsvollsten Bedrohungen, indem die neuesten Angriffsvektoren erkannt und abgewehrt werden. Schnelle Einrichtung und benutzerfreundliche Benutzeroberfläche Unser Onboarding-Assistent richtet Ihr System in kürzester Zeit ein. Das benutzerfreundliche Dashboard ermöglicht einfachen Zugriff auf alle Produktfunktionen, einschließlich umfassender Berichterstattung über alle Angriffsversuche und forensische Informationen. Echtzeit-Benachrichtigungen informieren Ihr IT-Sicherheitsteam sofort über akute Angriffe auf Ihr Unternehmen. Leistungsstarke Funktionen, um alle Bedrohungen abzuwehren KI-gestützte, gezielte Betrugsforensik Hornetsecurity nutzt fortschrittliche KI-Technologien, um zielgerichtete Betrugsversuche zu identifizieren und abzuwehren. Wichtige Funktionen umfassen: Spionage-Erkennung: Schutz vor Spionageangriffen, die auf den Diebstahl sensibler Informationen abzielen. Fehlerhafte Faktenidentifikation: Analyse von Inhalten unabhängig von Identitäten, um falsche Informationen zu erkennen. Gezielte Angriffserkennung: Erkennung von Angriffen, die speziell auf gefährdete Einzelpersonen ausgerichtet sind. Absichtserkennung: Warnungen bei Inhalten, die auf böswillige Absichten hinweisen. Identitäts-Spoofing-Erkennung: Identifizierung und Blockierung gefälschter Absenderidentitäten. Betrugsversuchs-Analyse: Überprüfung der Authentizität und Integrität von Metadaten und E-Mail-Inhalten. Sandbox-Engine Viele gefährliche Arten von Malware wie Emotet, Hancinator und Trickbot verstecken sich hinter Dateianhängen in E-Mails und bleiben daher zunächst unentdeckt. Die Sandbox-Engine von Hornetsecurity scannt E-Mai...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Games Workshop Persistent Spells: Nighthaunt (Kunststoff)Shyish's katastrophale Erdbeben hat die Sterblichen Reiche unter der Macht des Äthers versenkt. Die Beschwörungen zeigen eine beispiellose Kraft, die von einem erschreckenden Gewissen belebt wird, und jeder sei gewarnt – die so erweckten anhaltenden Zauber können sich ebenso schnell gegen ihren Zauberer wenden, wie sie die gegnerischen Reihen verwüsten können. Ob es darum geht, unkörperliche gierige Münder zu entfesseln, um deine Feinde zu verschlingen, oder prismatische Barrikaden zu errichten, um deine Flanken zu schützen – der Kampf zur Zeit des Arcanum Optimar hat nichts mit dem zu tun, was du erlebt hast. Dieses Plastikset enthält die Komponenten, die benötigt werden, um 3 anhaltende Zauber zu montieren, die Nighthaunt-Zauberer im Warhammer Age of Sigmar verwenden. In Verbindung mit den Regeln von Malign Sorcery sind dies potenziell sehr mächtige Werkzeuge in deinem magischen Arsenal. Sie beinhalten: - Ein Shyish Reaper: die ultimative Manifestation des Todes aller Dinge, es ist eine gigantische Figur, die die Luft durchfegt, um Seelen zu entführen, die schreiend in die Unterwelten geschickt werden. - Ein Vault of Souls: diese Truhe siphoniert Seelen, von denen fünf in Form von Schädeln dargestellt sind, die aus ihr hervorgehen – ihr Schwung wird schliesslich die Truhe in einer Explosion zerbersten, die alles in der Nähe beeinflusst. - Ein Mortalis Terminexus: diese tödliche Sanduhr, die auf einer Säule aus ätherischer Energie thront, kann den Verlauf der Zeit beeinflussen. Sie kann die Vitalität der Jugend verleihen oder im Gegenteil, in einem Augenblick altern. Dieses Set enthält 16 Gusskomponenten aus goldenem Kunststoff, plus 2 50mm Citadel runde Sockel und eine 100mm Citadel ovale Basis. Die Details dieser anhaltenden Zauber sind im Battletome: Nighthaunt zu finden.43,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Games Workshop Persistent Spells: Sylvaneth (Kunststoff)Entfesseln Sie die grüne vitale Magie der Sylvaneths mit diesen anhaltenden Zaubern. Nur für Sylvaneth-Zauberer zugänglich, haben diese mächtigen Beschwörungszauber das Potenzial, das Blatt in den herausforderndsten Kämpfen mit verschiedenen Effekten zu wenden. In dieser Box finden Sie die folgenden drei beständigen Zauber: - Der Gladewyrm: eine beschworene Bestie, die Ihre Gegner zerschmettert und Sylvaneth-Einheiten heilt. - Der La Spiteswarm Hive: eine Kolonie magischer Insekten, die die nahegelegenen rachsüchtigen Skullroot-Einheiten verstärkt. - Solid: ein finsterer, gewissenhafter Baum, der entweder Ihre Feinde abschlachten oder sie vertreiben kann. Dieses Set enthält 15 Kunststoffkomponenten, plus eine 50 mm runde Basis und eine 105 mm ovale Basis.48,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind Lineale aus Kunststoff biegsam und flexibel?
Ja, Lineale aus Kunststoff sind in der Regel biegsam und flexibel. Sie können leicht gebogen werden, ohne zu brechen, und kehren in der Regel in ihre ursprüngliche Form zurück. Dies macht sie vielseitig einsetzbar und ermöglicht präzises Messen und Zeichnen. **
-
Was ist der Unterschied zwischen "apt-get" und "apt"?
"apt-get" und "apt" sind beide Befehle, die in Debian-basierten Linux-Distributionen verwendet werden, um Pakete zu verwalten. "apt-get" ist der ältere Befehl und bietet eine breitere Palette von Optionen und Funktionen. "apt" ist eine neuere Version, die eine einfachere und benutzerfreundlichere Syntax bietet, aber nicht alle Funktionen von "apt-get" unterstützt. **
-
Was ist der Unterschied zwischen "apt update" und "apt-get update"?
"apt update" und "apt-get update" sind zwei Befehle, die in einem Debian-basierten Betriebssystem wie Ubuntu verwendet werden, um die Paketlisten zu aktualisieren. Der Hauptunterschied besteht darin, dass "apt update" eine neuere Version des Paketverwaltungssystems "apt" verwendet, während "apt-get update" die ältere Version "apt-get" verwendet. "apt" bietet einige zusätzliche Funktionen und Verbesserungen gegenüber "apt-get", wie zum Beispiel eine Fortschrittsanzeige während des Aktualisierungsvorgangs. **
-
Wie kann ich Kali Linux Live Persistent verwenden?
Um Kali Linux Live Persistent zu verwenden, musst du zuerst einen bootfähigen USB-Stick mit Kali Linux erstellen. Dann musst du den USB-Stick in deinen Computer einstecken und von ihm booten. Während des Bootvorgangs wählst du die Option "Live USB Persistence" aus, um die persistenten Einstellungen zu aktivieren. Dadurch werden alle Änderungen, die du während der Verwendung von Kali Linux vornimmst, auf dem USB-Stick gespeichert und bei jedem Start beibehalten. **
Ähnliche Suchbegriffe für Advanced Persistent Threat APT
-
Games Workshop Persistent Spells: Stormcast Eternals (Kunststoff)Shyishs katastrophaler Erdbeben hat die Sterblichen Reiche unter der Macht des Äthers versenkt. Die Beschwörungen zeigen eine beispiellose Kraft, die von einem erschreckenden Gewissen belebt wird, und jeder sei gewarnt – die so erweckten anhaltenden Zauber können sich ebenso schnell gegen ihren Zauberer wenden, wie sie die gegnerischen Reihen verwüsten können. Ob es darum geht, unkörperliche gierige Münder zu entfesseln, um deine Feinde zu verschlingen, oder prismatische Barrikaden zu errichten, um deine Flanken zu schützen, der Kampf zur Zeit des Arcanum Optimar hat nichts mit dem zu tun, was du bisher erlebt hast. Dieses Plastikset enthält die Komponenten, die benötigt werden, um drei anhaltende Zauber zusammenzubauen, die die Stormcast Eternals im Warhammer Age of Sigmar nutzen können. In Verbindung mit den Regeln von Malign Sorcery sind dies potenziell sehr mächtige Werkzeuge in deinem magischen Arsenal. - Ein Celestian Vortex: Dieser Wirbelwind der Magie von Azyr lässt Hämmer im Bild von Ghal Maraz, dem Grossen Zerschmetterer, wirbeln. Jeder, der sich im Pfad des Wurmlochs befindet, wird zerbrochen und in den Staub geworfen. - Ein Dais Arcanum: Diese kreisförmige Plattform, die mit den Symbolen der acht Winde der Magie graviert ist und um die drei Kometen mit zwei Schwänzen rotieren, kann ihren Benutzer auf den Winden von Azyr erheben und ihre Beherrschung der ätherischen Künste stärken. - Ein Everblaze Comet: Ein Sternschnuppe, die aus dem Firmament genommen wurde, um in die feindlichen Linien zu stürzen. Sie nimmt die Form eines Meteoriten mit einem skulptierten Sockel an, der ihren verheerenden Aufprall evoziert. Dieses Set enthält 12 gegossene Komponenten aus goldfarbenem Kunststoff, plus zwei 65 mm Citadel runde Sockel und eine 50 mm Citadel runde Basis. Die Details dieser anhaltenden Zauber sind im Battletome: Stormcast Eternals zu finden.43,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trust under ThreatTrust under Threat , Challenges in a Digital Society , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Redaktion: Orban, Franck~Strand Larsen, Elin~Lindahl, Sondre, Edition: NED, Seitenzahl/Blattzahl: 200, Keyword: Betrayal; Digital; Digitization; Erwachsenenbildung; Fake News; Medien- und Kommunikationssoziologie; Misinformation; Trust; Truth; Vertrauen; distrust; politics, Fachschema: Soziologie, Fachkategorie: Soziologie~Kommunikationswissenschaft~Pädagogik, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 386, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist RPM oder APT besser?
Es gibt keine eindeutige Antwort darauf, ob RPM oder APT besser ist, da beide ihre Vor- und Nachteile haben. RPM (Red Hat Package Manager) wird hauptsächlich in Red Hat-basierten Distributionen wie Fedora und CentOS verwendet, während APT (Advanced Package Tool) in Debian-basierten Distributionen wie Ubuntu und Debian verwendet wird. Die Wahl zwischen den beiden hängt von den individuellen Bedürfnissen und Vorlieben des Benutzers ab. **
-
Warum funktioniert "apt-get update" nicht?
Es gibt verschiedene mögliche Gründe, warum "apt-get update" nicht funktioniert. Es könnte sein, dass die Netzwerkverbindung nicht funktioniert oder dass die Paketquellen nicht korrekt konfiguriert sind. Es könnte auch sein, dass es ein Problem mit den Berechtigungen gibt oder dass der Server, von dem die Pakete heruntergeladen werden sollen, nicht erreichbar ist. Um das Problem genauer zu diagnostizieren, sollten Sie die genaue Fehlermeldung überprüfen und möglicherweise weitere Schritte zur Fehlerbehebung durchführen. **
-
Was geht bei "apt-get" schief?
Es gibt verschiedene Gründe, warum "apt-get" fehlschlagen könnte. Ein häufiger Grund ist, dass die Paketquelle nicht richtig konfiguriert ist oder nicht erreichbar ist. Es könnte auch sein, dass das System nicht über ausreichende Berechtigungen verfügt, um die gewünschten Pakete zu installieren. Ein weiterer möglicher Grund ist, dass es Konflikte zwischen verschiedenen Paketen gibt, die zu einer fehlerhaften Installation führen. **
-
Was ist der Fehler bei apt?
Es gibt verschiedene mögliche Fehler bei apt, da es sich um ein umfangreiches Paketverwaltungssystem handelt. Ein häufiger Fehler ist beispielsweise eine fehlerhafte oder nicht erreichbare Paketquelle. Ein anderer möglicher Fehler ist eine Konflikt zwischen verschiedenen Paketen, die installiert werden sollen. Es ist wichtig, die genaue Fehlermeldung zu überprüfen, um den spezifischen Fehler zu identifizieren und eine Lösung zu finden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.